


WordPress nu include în mod implicit un sistem de autentificare în doi pași (2FA). Pentru a adăuga acest nivel de securitate, puteți utiliza pluginuri dedicate care extind procesul de autentificare cu un pas suplimentar de verificare.
Cuprins
Ce înseamnă verificarea dublă
Autentificarea în doi pași adaugă un pas suplimentar în timpul conectării. Chiar dacă parola este corectă, accesul nu este acordat până când nu este finalizată o a doua metodă de verificare.

Acest lucru îmbunătățește semnificativ securitatea contului.
Cum funcționează
După activarea autentificării în doi pași (2FA), procesul de autentificare devine:
- introduceți numele de utilizator
- introduceți parola
- finalizați al doilea pas de verificare
Al doilea pas poate include:
- un cod trimis prin e-mail
- un cod unic generat de o aplicație de autentificare
Pluginul WP 2FA
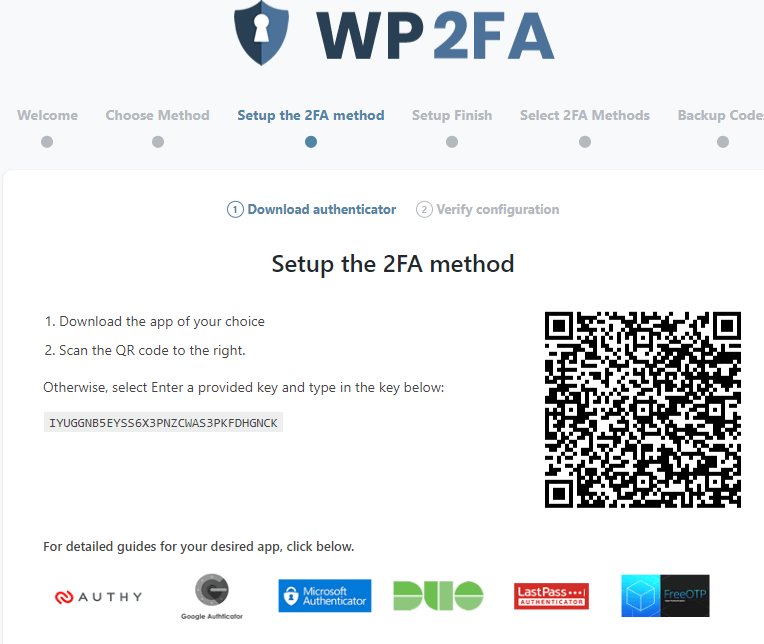
Una dintre soluțiile utilizate frecvent este pluginul WP 2FA.
Acesta vă permite să configurați diferite metode de autentificare, cum ar fi:
- coduri de verificare prin e-mail
- aplicații de autentificare (de exemplu, Google Authenticator)
În funcție de configurație, utilizatorii trebuie să confirme fiecare încercare de autentificare folosind metoda selectată.
Implicații practice
Activarea autentificării în doi pași ajută la:
- reducerea încercărilor de conectare neautorizate
- protejarea conturilor de administrator împotriva scurgerilor de parole
- îmbunătățirea securității generale a WordPress
- adăugarea unui nivel suplimentar de protecție, pe lângă parole
Rezumat
Verificarea dublă în WordPress este implementată folosind pluginuri precum WP 2FA, care adaugă un pas suplimentar de autentificare în timpul conectării, solicitând un cod unic sau o confirmare pe lângă parolă.